Multinacional (confidencial) · Operaciones IT de empresa
Cinco sistemas, un solo inventario de equipos
Una herramienta propia que cruza ManageEngine, Azure AD, Active Directory, Trend Micro y ServiceDesk Plus cada seis horas y avisa de los equipos sin antivirus, duplicados u olvidados.
- Plazo
- 4 semanas
- Hecho con
- Python, FastAPI, React, TypeScript, PostgreSQL, Docker, Microsoft Graph, LDAP
- sistemas cruzados en un solo listado
- 5
- análisis automáticos de riesgos
- 7
- entre sincronizaciones, sin tocar nada
- 6 h
El problema
El inventario estaba repartido en cinco sistemas que no se hablaban. Cada auditoría eran semanas cruzando listados a mano, los equipos sin antivirus pasaban sin que nadie los viera y en Active Directory quedaban equipos fantasma, que son un riesgo de seguridad.
Lo que hicimos
IT Inventory Sync Manager: Python y FastAPI por detrás, React y TypeScript por delante y PostgreSQL para guardarlo todo. Se conecta a las cinco fuentes por sus APIs, normaliza los nombres para saber cuándo dos registros son el mismo equipo y pasa siete análisis automáticos. Se sincroniza sola cada seis horas.
Cómo funciona
Paso a paso, con las capturas de verdad
01
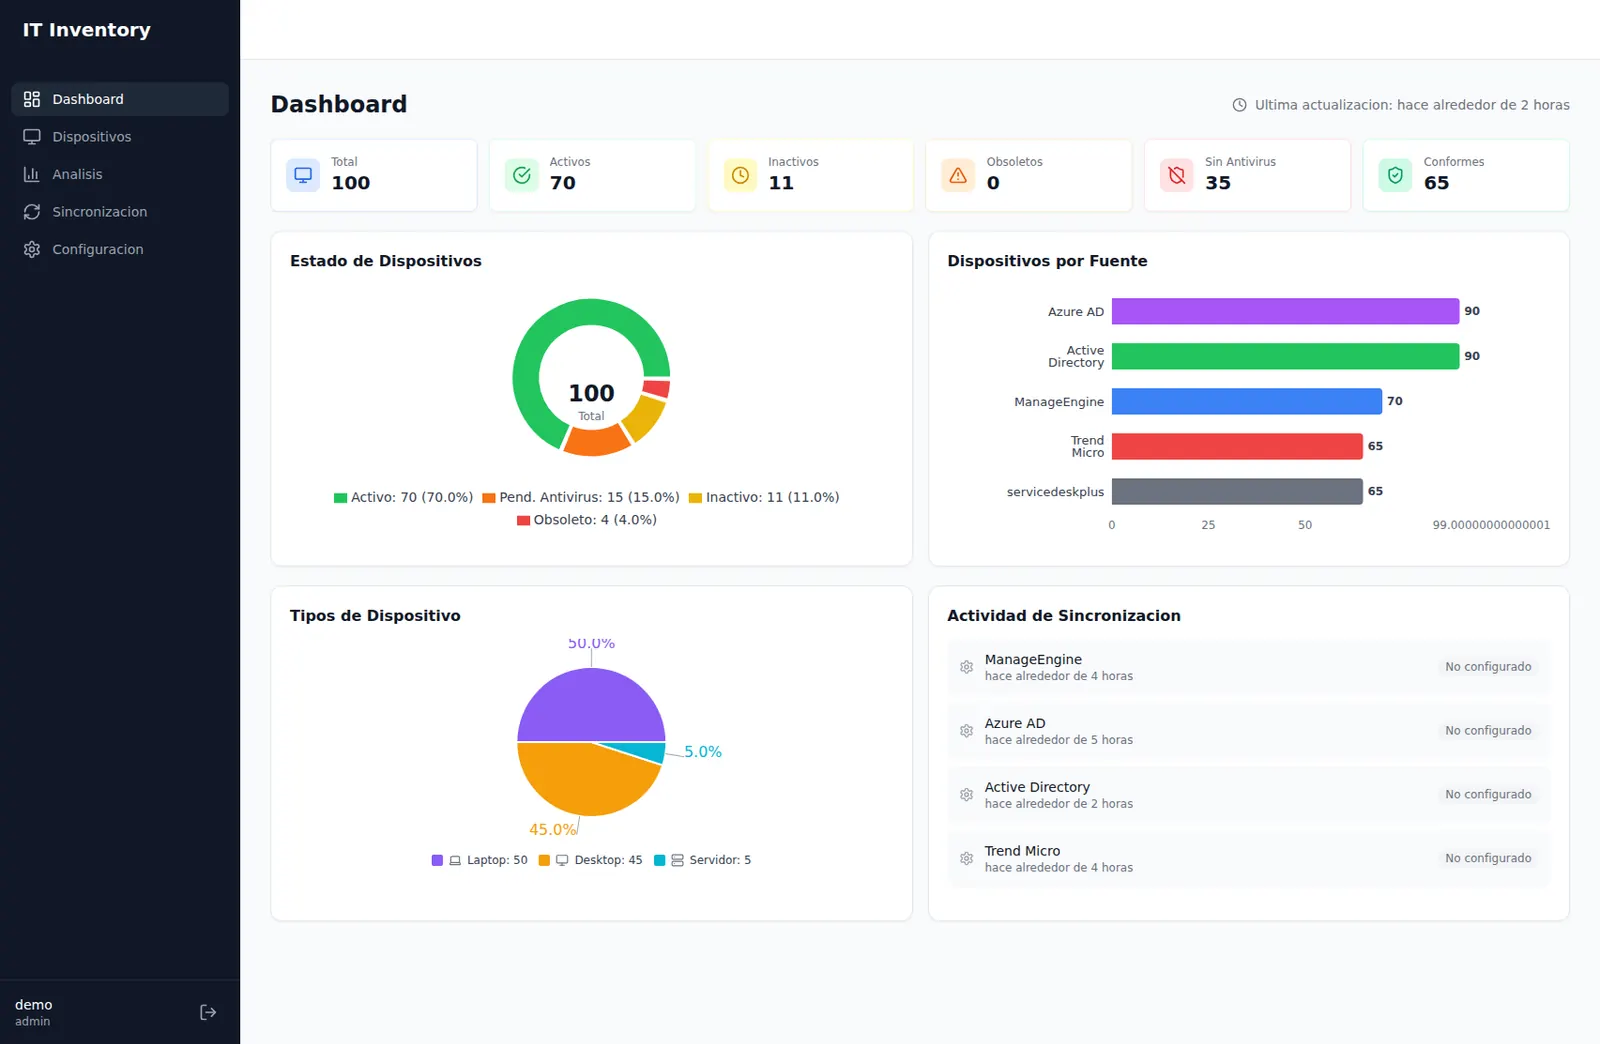
Todo el parque en una pantalla
Total de equipos, activos e inactivos, los que no tienen antivirus y de qué fuente viene cada uno.
Las preguntas de seguridad y auditoría se contestan al momento.
02
Un listado que cruza las cinco fuentes
Cada equipo lleva una marca por cada sistema donde aparece, con filtros por estado, tipo y departamento.
Un solo sitio para buscar cualquier equipo.
03
Los riesgos, detectados solos
Siete revisiones que separan los equipos sin antivirus, los que solo están en Azure, los huérfanos de AD, los duplicados y los inactivos.
Los problemas aparecen antes de la auditoría, no durante.
04
Se pone al día cada seis horas
El estado de cada conector, la sincronización a mano cuando hace falta y el historial de altas, cambios y errores.
Los datos están al día sin que nadie los toque.
Qué incluía
Todo lo que entró en el proyecto
- Conectores
- ManageEngine por API REST, Azure AD por Microsoft Graph, Active Directory por LDAP, Trend Micro por HMAC y ServiceDesk Plus. Cada uno con su autenticación.
- Motor de análisis
- Siete revisiones: sin antivirus, solo en Azure, huérfanos en AD, ausentes en ManageEngine, duplicados, inactivos y conformes.
- Panel para dirección
- Total de equipos, cobertura por fuente, alertas de seguridad y reparto por tipo, con gráficos.
- Lista para crecer
- Backend asíncrono, frontend con caché de datos y todo levantado con Docker Compose.
¿Tienes un caso parecido?
Cuéntanoslo y te decimos si encaja. Si lo cogemos, precio y plazo cerrados antes de empezar.
Cuéntanos tu caso